
标签:WordPress
聚合展示与当前标签相关的教程与电子书内容。
教程
共 119 篇
WordPress 7.1“Mary Lou”发布
WordPress 7.1正式发布,版本代号为“Mary Lou”,这次更新没有停留在细小的后台调整上,站点编辑、图片处理和团队协作都有明显变化。站长现在可以针对不同屏幕设置区块样式...
宝塔面板搭建WordPress测试站的权限与安全检查流程
很多站长搭建WordPress测试站时,只关注首页能不能打开,却忽略权限、备份和访问控制。测试站通常会安装更多插件、导入生产站数据、频繁修改主题文件,如果没有隔离策略,...
WordPress 7.0正式发布 新增原生AI集成等多项功能
业内期盼已久的WordPress 7.0终于发布了,版本代号为“Armstrong”,于2026年5月20日正式发布。新版本对原生AI能力深度整合。允许WordPress与各种生成式AI模型进行通信,同时...
WordPress 7.0新功能:人工智能集成、全新区块及更多亮点
准备好迎接一次重磅更新吧!WordPress 7.0 将开启一个大胆的新时代,这很可能是近年来平台最大的一次飞跃。新版不仅优化了后台管理界面,还引入了许多全新的区块与开发者工...
五大适配WordPress网站的Web服务器分享
Web服务器是什么?Web服务器是一种软件,每当有人打开WordPress站点时,浏览器都会发送一个请求,而Web服务器则通过加载页面来做出响应。 简单来说,Web服务器是WordPress...
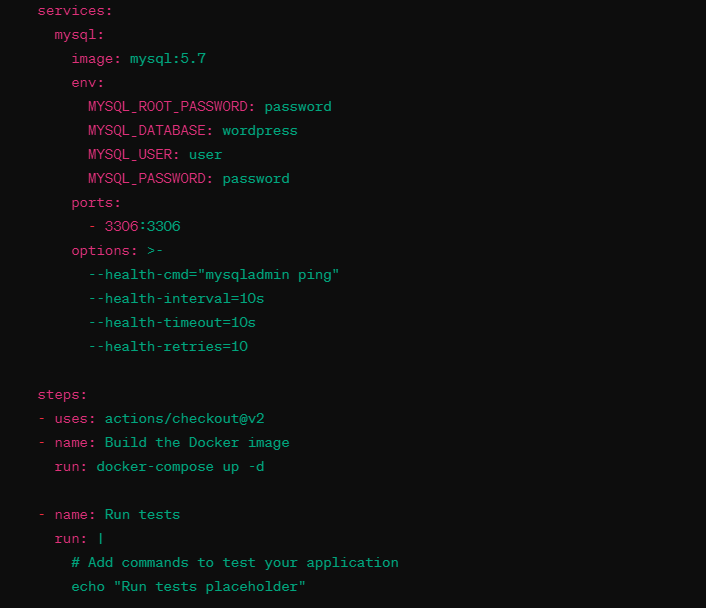
使用Docker为WordPress搭建CI/CD流水线(详细实操指南)
本教程详细介绍通过Docker为WordPress搭建CI/CD(持续集成/持续部署)流水线,简化部署流程、提升效率并减少人为失误。在开始自动化WordPress部署之前,务必确保系统满足相...
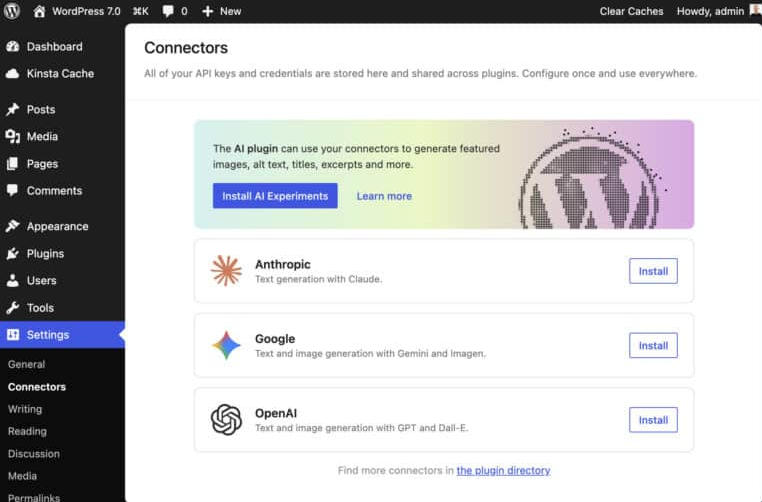
WordPress正式发布AI插件:支持接入Claude、Gemini、OpenAI
WordPress官方推出了三款全新插件,可轻松将Anthropic Claude、Google Gemini、OpenAI接入网站,基于官方PHP AI客户端SDK实现标准化集成。插件支持文本生成、图片生成、函...
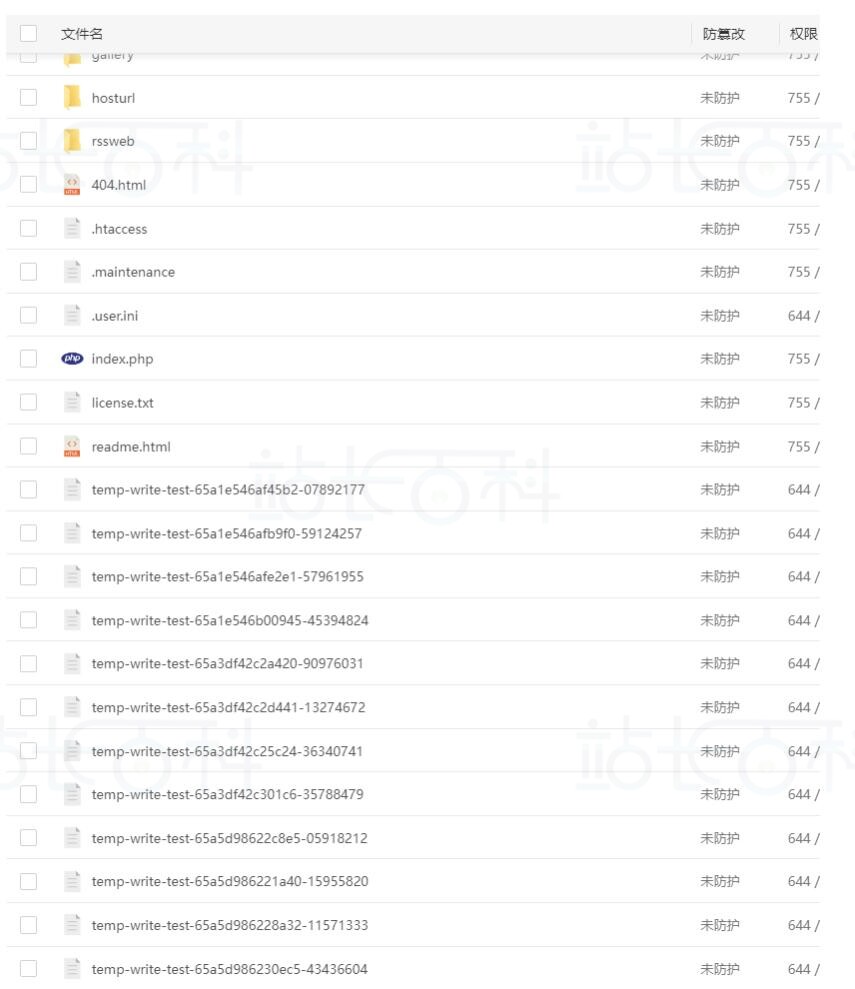
WordPress出现多个"temp-write-test-xxxx"文件的解决办法
在管理WordPress网站时,不管使用的是宝塔面板还是cPanel面板,都可能会遇到名为“temp-write-test-xxxx”的文件,一般由WordPress自动生成。该文件虽体积不大,但数量多了很...
Varnish部署并与WordPress集成使用流程
Varnish是一款用于缓存动态内容的HTTP反向代理缓存服务器(也称为Web加速器),有效使用可显著提升网站或API的访问速度。Varnish采用内存存储,使用高效的VCL,读写速度较...
Docker部署WordPress详细教程
部署WordPress的方式非常多,例如可以通过主机一键部署、手动搭建、各种环境部署等。若使用Docker环境或想要通过Docker环境部署WordPress,也许这篇教程能够帮到你。 一、...
Lovable+无头(headless)WordPress搭建网站操作教程
在本教程中将详细介绍如何使用人工智能驱动的前端构建工具Lovable+无头(headless)WordPress后端,打造一个现代化的网站。无论采用无头架构还是传统架构,其核心都是以更...
手把手教你用Dokploy部署WordPress网站
传统项目部署环境不仅配置繁琐、部署流程复杂、调试困难,还缺乏监控和告警等各种集成功能支持。作为PaaS托管平台,Dokploy提供了简洁友好的Web界面,可轻松管理应用的部署...
教程分页:第 1 页,共 10 页
电子书
共 87 篇
WordPress数据库死锁排查
WordPress网站在订单集中写入、批量同步数据或后台任务并发执行时,可能出现MySQL死锁。死锁并不表示数据库已经损坏,而是多个事务相互等待同一批资源,数据库只能回滚其中...
WordPress重复图片清理
网站长期运营后,媒体库中容易出现重复上传的图片。清理这些文件可以减少磁盘和备份占用,但不能只根据相似文件名直接删除,否则可能导致文章、商品或页面出现图片缺失。...
WordPress上传目录安全
WordPress的wp-content/uploads目录用于保存图片、文档和其他媒体文件。该目录通常需要允许Web服务器写入,但普通媒体文件不需要执行PHP代码。 如果插件漏洞或账号泄露导致...
WordPress文件完整性检查
WordPress网站出现未知跳转、陌生管理员、页面被插入代码或服务器负载异常时,应检查网站文件是否被篡改。完整性检查可以将现有文件与可信版本进行比较,帮助发现缺失、修...
WordPress内容安全策略配置
内容安全策略即CSP,是浏览器支持的一项安全机制。网站可以通过HTTP响应头声明允许加载脚本、样式、图片和框架的来源,从而限制未知资源执行。 CSP不能代替WordPress更新、...
WordPress通行密钥登录
通行密钥又称Passkey,登录时可以使用设备指纹、面容识别、系统PIN或硬件安全密钥完成身份验证。与普通密码相比,通行密钥不需要输入可重复使用的密码,也能降低钓鱼网站和...
WordPress暂存站同步
在暂存站修改首页、升级插件或测试新主题,可以降低直接操作正式站的风险。真正困难的环节发生在修改完成后。暂存站建立以后,正式站可能已经产生新订单、用户、评论和表单...
WordPress邮件身份验证
WordPress可以通过PHP邮件函数或SMTP服务发送密码重置、表单通知和订单邮件。邮件能够从网站发出,并不代表收件服务器会信任它。发信域名缺少SPF、DKIM和DMARC时,邮件更容...
WordPress内容仅编辑模式
区块锁定可以禁止删除和移动模块,但页面复杂时,编辑人员仍会看到大量容器、列和间距设置。WordPress内容仅编辑模式进一步简化了编辑界面,让用户集中修改标题、段落、图...
WordPress区块锁定
多人共同维护WordPress网站时,运营人员可能只想修改标题、图片和正文,却在编辑过程中误删容器、改变区块顺序或破坏页面结构。区块编辑器提供了移动锁定、删除锁定和模板...
WordPress自动更新
WordPress自动更新可以缩短安全漏洞暴露时间,也可能在无人值守时引发插件冲突、页面异常或业务中断。完全关闭所有更新并不安全,把生产站所有组件同时设为自动更新也缺少...
WordPress评论垃圾防护
WordPress开放评论后,网站可能收到广告链接、机器生成内容和批量提交。少量垃圾评论可以人工删除,数量持续增加后,会占用数据库、发送大量通知邮件,还可能把恶意链接带...
电子书分页:第 1 页,共 8 页